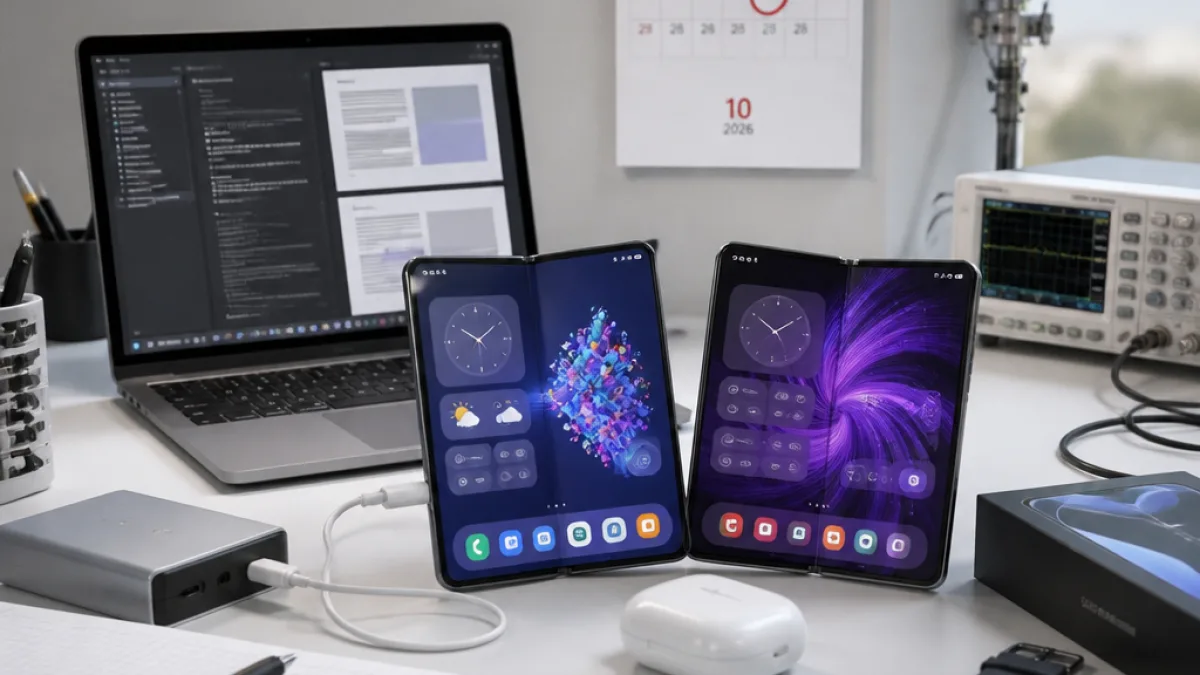
Un jailbreak su iPhone Duo subito dopo il lancio
Il giorno del lancio commerciale di iPhone Duo, il 23 ottobre 2026, il gruppo di ricerca sulla sicurezza Calif ha pubblicamente mostrato un jailbreak funzionante sul nuovo pieghevole di Apple. Le dimostrazioni documentano il controllo del dispositivo con iOS 27.1, la versione che Apple preinstalla su iPhone Duo, e mostrano animazioni e widget modificati sulla schermata Home che non si ottengono con le impostazioni ufficiali.
Secondo quanto illustrato da Calif e riportato nelle riprese pubblicate, il jailbreak è una estensione di un lavoro avviato in precedenza su iPhone 18 Pro e iPhone 18 Pro Max: il team aveva già mostrato exploit su quei modelli con iOS 27.0.1 durante la conferenza Hexacon di Parigi il 16 ottobre 2026.
«Le dimostrazioni che abbiamo presentato oggi a Hexacon, a Parigi. Tutto sarà pubblicato a tempo debito.» — Calif
Come funziona l'attacco
Le vie d’ingresso mostrate da Calif sfruttano due app di messaggistica molto diffuse: Signal e iMessage. In entrambi i casi l’attacco passa attraverso un file PDF manipolato; il meccanismo descritto è definito un attacco 1-click, perché basta che la vittima tocchi il file per attivare la compromissione. I video pubblicati dal team mostrano anche il controllo remoto del dispositivo tramite un’app creata ad hoc e attestano che l’accesso persiste dopo il riavvio del telefono.
Perché è diverso dai jailbreak recenti
- Untethered: a differenza dei jailbreak «tethered», che richiedono un collegamento a un computer dopo ogni riavvio, quello mostrato da Calif sopravvive al riavvio senza bisogno di strumenti esterni, una caratteristica non vista dai tempi di iOS 9, secondo i materiali del gruppo.
- Bypass delle protezioni recenti: il team afferma di essere riuscito ad aggirare misure di sicurezza introdotte da Apple, compresa la Memory Integrity Enforcement (MIE).
Implicazioni e limiti delle dimostrazioni
Le dimostrazioni pubblicate da Calif mostrano che esistono vettori praticabili tramite app di uso comune per ottenere l’esecuzione di codice e il controllo del dispositivo. Le registrazioni evidenziano inoltre che l’exploit opera sulla versione di iOS fornita di serie con iPhone Duo, iOS 27.1. Tuttavia, dal materiale diffuso non emergono dettagli tecnici completi sulle modalità esatte di sfruttamento né informazioni su eventuali contromisure già implementate da Apple.
Il fatto che il gruppo abbia annunciato di voler rendere pubblici strumenti e dettagli «in due tempi» suggerisce che ulteriori informazioni tecniche potrebbero seguire alle dimostrazioni iniziali. Per gli utenti e gli amministratori di sistemi mobili la vicenda sottolinea l’importanza di monitorare aggiornamenti di sicurezza e comunicazioni ufficiali da parte dei produttori e delle app interessate.
| Elemento | Dettaglio |
|---|---|
| Dispositivo interessato | iPhone Duo |
| Versione iOS | iOS 27.1 (installata di serie su iPhone Duo) |
| Gruppo che ha mostrato il jailbreak | Calif (include Stefan Esser) |
| Vettori illustrati | File PDF manipolati inviati via Signal e iMessage (attacco 1-click) |
| Caratteristica chiave | Untethered: accesso mantiene il controllo anche dopo il riavvio |
La dimostrazione riporta ancora una volta la tensione fra ricerca sulla sicurezza e protezione dei dispositivi mobili: exploit efficaci su software fornito di serie mettono in evidenza potenziali rischi per la privacy e la sicurezza degli utenti, ma costituiscono anche una fonte di informazioni che, se divulgate responsabilmente, può portare alla correzione delle vulnerabilità.